首页
文章
|
文章分类
安全知识
|
安全资讯
|
安全活动
|
安全工具
|
招聘信息
|
内容精选
360网络安全周报
|
安全KER季刊
|
专题列表
|
热门标签
行业资讯
|
恶意软件
|
网络安全热点
|
招聘
|
漏洞分析
|
漏洞
|
安全活动
|
每日安全热点
|
活动
|
CTF
|
SRC导航
内容精选
投稿
登录
注册
主页2
个人主页
消息
我的消息
设置
个人设置
关闭
退出登录
首页
安全知识
安全资讯
招聘信息
安全活动
APP下载
系统安全
系统安全
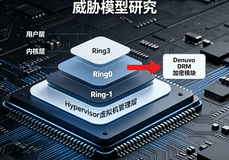
基于 Hypervisor 的 Denuvo DRM 绕过与 "社工闭环" 威胁模型研究
系统安全
hypervisor
Ring-1
Denuvo
虚拟机绕过
社工攻击
SOS_EVIL
2026-05-20 17:27:41
2018541
次阅读
系统安全
智能体防御 | 一文了解3种系统提示词加固方法
系统安全
提示词
智能体安全
Agent安全
火山引擎云安全
2025-08-18 16:34:50
384600
次阅读
网络安全
标杆案例 | 创宇盾助力政数局系统集约化管理与安全防护
网络安全
系统安全
集约化管理
知道创宇
2024-03-07 17:20:24
313257
次阅读
系统安全
七夕-带你玩转 Linux Shellcode
系统安全
本篇主要是以x64系统为例对系统调用中一些功能性函数的解读和实际运用。
D4ck
2020-09-02 10:30:57
328088
次阅读
1
Windows
将MSI伪装成JAR绕过数字签名验证(CVE-2020–1464)
Windows
系统安全
Google的VirusTotal发表了一篇博客文章,介绍了一种通过JAR文件绕过Windows代码签名的新方法。
HelloWorld
2020-08-28 11:30:37
471540
次阅读
漏洞分析
使用签名驱动移除内核回调
漏洞分析
系统安全
创建该PoC的目的是了解驱动漏洞利用程序的强大功能,以及EDR如何使用内核回调以防止恶意软件的攻击。
HelloWorld
2020-08-06 15:29:39
523627
次阅读
2
Windows
关于Windows漏洞利用堆风水的思考
Windows
系统安全
Windows有关堆的代码是操作系统中最重要的一部分代码,在Window7中,它用LFH(Low Fragmentation Heap)取代了之前Windows XP版本中的lookaside。
红豚工作室
2020-08-05 14:30:22
384412
次阅读
系统安全
Windows进程注入:EM_GETHANDLE、WM_PASTE和EM_SETWORDBREAKPROC
系统安全
ESET最近发表了一篇有关Invisimole恶意软件的文章,引起了人们对其使用LVM_SETITEMPOSITION和LVM_GETITEMPOSITION实现注入,并使用LVM_SORTITEMS实现执行的关注。
P!chu
2020-07-22 14:30:51
534778
次阅读
1
系统安全
滥用方法VS检测手段:深入探究Windows硬件断点和异常
系统安全
本文中的研究过程是在64位Windows 10 20H1上进行的。在32位Windows上,某些技术可能非常相似,但不作为本文的重点进行阐述。并且,由于体系结构的差异,这些技术在其他操作系统上(例如Linux和macOS)可能会相差较大。
P!chu
2020-07-08 16:30:18
513557
次阅读
DLL劫持
探索DLL搜索顺序劫持的原理和自动化侦查方法
DLL劫持
系统安全
在本篇文章中,将描述动态链接库(DLL)搜索顺序劫持的改建,以及攻击者可能如何将其用于Windows系统上的用户态持久性。这种技术可以对应到MITRE ATT&CK框架中的T1038:DLL搜索顺序劫持。
P!chu
2020-07-03 15:00:55
522453
次阅读
加载更多
热门标签
安全资讯
安全知识
网络攻击
漏洞情报
安全热点
行业资讯
恶意软件
网络安全热点
招聘
漏洞分析
漏洞
安全活动
每日安全热点
活动
CTF
Web安全
安全头条
数据泄露
网络安全
漏洞预警
热门推荐
 P!chu


 投稿