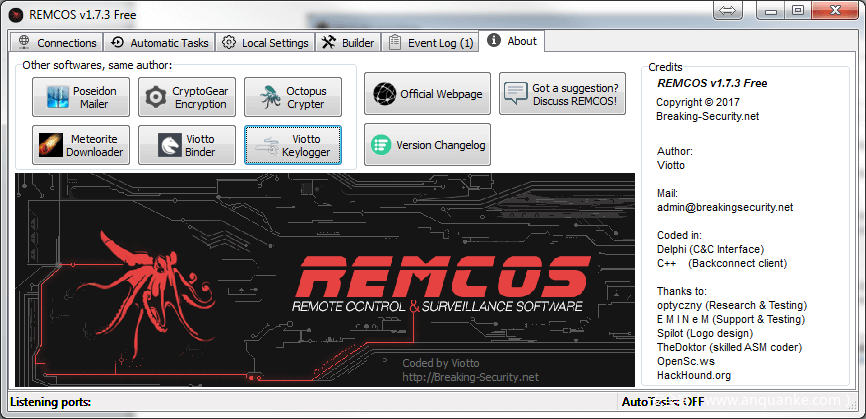
SentinelOne研究人员近日发布报告表示,发现了新型Remcos活动。
这项网络钓鱼活动利用两年前发现的Windows用户账户控制(UAC)绕过,并利用Remcos RAT恶意软件攻击东欧国家的组织。研究人员发现,恶意软件加载程序的第一阶段有效负载会伪装成Microsoft Office,LibreOffice或PDF文档,使用双扩展名和应用程序图标诱骗受害者打开它,之后在用户未知的情况下运行恶意代码。[阅读原文]
阅读量146846
发布时间 : 2023-03-09 14:00:33
SentinelOne研究人员近日发布报告表示,发现了新型Remcos活动。
这项网络钓鱼活动利用两年前发现的Windows用户账户控制(UAC)绕过,并利用Remcos RAT恶意软件攻击东欧国家的组织。研究人员发现,恶意软件加载程序的第一阶段有效负载会伪装成Microsoft Office,LibreOffice或PDF文档,使用双扩展名和应用程序图标诱骗受害者打开它,之后在用户未知的情况下运行恶意代码。[阅读原文]

 安全客
2024-07-10 17:00:28
2023-06-06 17:21:40
2023-05-05 12:03:24
2023-05-05 12:01:24
2023-05-05 11:59:52
2026-09-21 20:32:50
2026-09-10 01:10:53
2026-09-08 17:14:23
2026-08-28 12:50:09
2026-08-27 11:00:32
2026-08-24 14:12:38
2026-08-24 14:09:00

发表评论
您还未登录,请先登录。
登录