Socket 威胁研究团队揭露了一场针对企业环境的新型、高度复杂的攻击活动。五款伪装成生产力工具的恶意 Google Chrome 扩展被发现正在窃取身份验证令牌并劫持用户会话,目标涵盖 Workday、NetSuite、SAP SuccessFactors 等主流企业平台。
这些恶意扩展包括 DataByCloud Access、Data By Cloud 1、Data By Cloud 2、Tool Access 11 和 Software Access,累计安装量已超过 2,300 名用户。它们表面上承诺简化工作流程、提供 “高级工具”,实则用于渗透企业网络并削弱安全响应能力。
攻击者为恶意软件披上了专业、合法的外衣。这些扩展拥有精致的控制面板,并请求看似正常的权限,不会立即引起怀疑。![]()
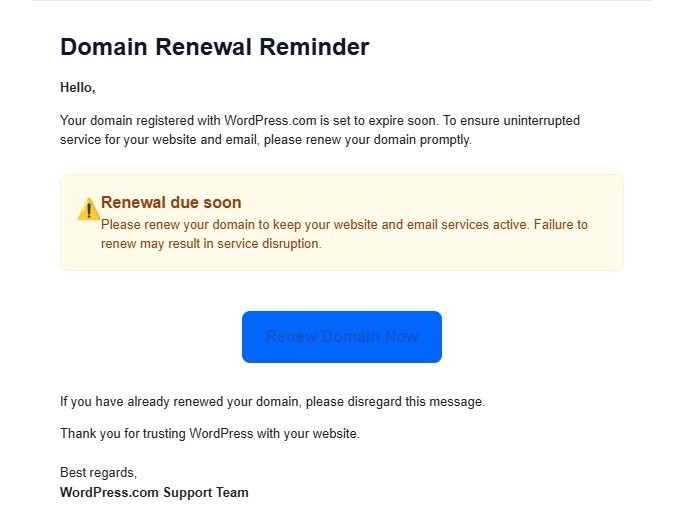
“这些扩展将自己伪装成生产力工具,声称能简化企业平台的访问流程…… 主要针对需要在多个账号间切换或追求更快工作流的用户。”
然而,在这层伪装之下,是一个协调一致的恶意软件运营。Socket 的分析显示,这些工具共享完全相同的代码结构、API 端点和安全工具检测列表,表明它们来自同一威胁 actor。
攻击链:三大恶意技术协同入侵
该攻击活动采用三种核心技术来攻陷账号并维持长期控制:
1. Cookie 窃取(Cookie Exfiltration)
这些扩展会持续收集会话令牌。例如,DataByCloud Access 会提取名为 _session 的 Cookie,并每隔 60 秒 将其发送到攻击者的 C2 服务器。
“这确保即使用户在正常工作流程中登出并重新登录,威胁 actor 仍能保持对最新令牌的掌控。”
2. 会话劫持(Session Hijacking)
Software Access 扩展更进一步,实现了双向 Cookie 注入。它会从攻击者服务器获取被盗的凭证,并将其直接注入受害者浏览器,从而绕过多因素认证(MFA)。
“Software Access 的双向 Cookie 注入完全绕过了身份验证要求,使攻击者无需密码即可访问被攻陷的账号。”
3. 阻断安全响应(Blocking Incident Response)
最阴险的功能是它们能够让安全团队 “失明”。例如 Data By Cloud 2 和 Tool Access 11 会主动监控并阻止访问关键管理页面。
“这些阻断型扩展会造成‘遏制失效’场景。安全团队即使发现了可疑活动…… 但所有标准的补救措施都会被阻断。”
被阻断的页面包括:
- 密码修改表单
- 双因素认证设备管理
- 安全审计日志
当管理员试图访问这些页面时,扩展会立即清空内容并进行重定向,使安全人员无法进入自己的管理界面。
反检测机制(Anti-Detection)
恶意软件作者还加入了多种反研究机制。部分变体使用 DisableDevtool 库阻止代码检查,并通过 “RegExp toString 篡改” 检测调试器是否处于激活状态。
“没有任何合法扩展会阻止用户查看自己的密码字段,也不会阻止开发者工具打开。这些功能的存在只有一个目的:隐藏恶意行为。”
影响与建议
通过攻陷员工日常使用的工具,攻击者可以绕过边界防护,直接访问敏感的 HR 与 ERP 数据。企业被建议立即:
- 审查浏览器扩展策略
- 调查是否安装了上述恶意插件
- 限制员工随意安装扩展
- 加强对会话令牌和 Cookie 的监控


发表评论
您还未登录,请先登录。
登录