首页
文章
|
文章分类
安全知识
|
安全资讯
|
安全活动
|
安全工具
|
招聘信息
|
内容精选
360网络安全周报
|
安全KER季刊
|
专题列表
|
热门标签
行业资讯
|
恶意软件
|
网络安全热点
|
招聘
|
漏洞分析
|
漏洞
|
安全活动
|
每日安全热点
|
活动
|
CTF
|
SRC导航
内容精选
投稿
登录
注册
主页2
个人主页
消息
我的消息
设置
个人设置
关闭
退出登录
首页
安全知识
安全资讯
招聘信息
安全活动
APP下载
Javascript
Web安全
被特洛伊木马化的jQuery软件包通过“复杂”的供应链攻击传播
Web安全
Javascript
网络安全热点
安全客
2024-07-10 19:33:00
474245
次阅读
浏览器
《Chrome V8 源码》45. JavaScript API 源码分析(1)
浏览器
Web安全
Javascript
Chrome
v8
V8 是 chrome 核心组件,重要程度不用多言。本系列文章,讲解 V8 源码,力求做到全面覆盖知识点、有理论支撑,做到细致讲解代码、有实践依据。
灰豆
2022-01-19 14:30:37
688788
次阅读
浏览器
《Chrome V8 源码》44. Runtime_StringToArray 源码、触发条件
浏览器
Web安全
Javascript
Chrome
v8
V8 是 chrome 核心组件,重要程度不用多言。本系列文章,讲解 V8 源码,力求做到全面覆盖知识点、有理论支撑,做到细致讲解代码、有实践依据。
灰豆
2022-01-17 14:30:44
623920
次阅读
浏览器
《Chrome V8 源码》43. Turbofan 源码分析
浏览器
Web安全
Javascript
Chrome
v8
V8 是 chrome 核心组件,重要程度不用多言。本系列文章,讲解 V8 源码,力求做到全面覆盖知识点、有理论支撑,做到细致讲解代码、有实践依据。
灰豆
2022-01-10 10:00:15
498760
次阅读
漏洞
《Chrome V8 Bug》1. CVE-2020-6507 详细讲解
漏洞
Web安全
Javascript
Chrome
v8
《Chrome V8 Bug》系列文章的目的是解释漏洞的产生原因,并向你展示这些漏洞如何影响 V8 的正确性。本系列文章分析 PoC 在 V8 中的执行细节,讲解为什么 PoC 要这样设计。
灰豆
2022-01-07 14:30:31
623195
次阅读
浏览器
《Chrome V8 源码》42. InterpreterEntryTrampoline 与优化编译
浏览器
Web安全
Javascript
Chrome
v8
V8 是 chrome 核心组件,重要程度不用多言。本系列文章,讲解 V8 源码,力求做到全面覆盖知识点、有理论支撑,做到细致讲解代码、有实践依据。
灰豆
2022-01-06 10:00:06
573648
次阅读
Javascript
关于JavaScript的的高速缓存未命中分析
Javascript
内存泄漏
在本文中,我们将讨论创建和访问数据的方式可能对应用程序性能的影响。
jux1a
2020-06-30 14:30:28
372226
次阅读
xss
使用无字母的JavaScript语句绕过XSS限制
xss
Javascript
在一次XSS测试中,往可控的参数中输入XSS Payload,发现目标服务把所有字母都转成了大写,假如我输入alert(1),会被转成ALERT(1),除此之外并没有其他限制,这时我了解到JavaScript中可以执行无字母的语句,从而可以绕过这种限制来执行XSS Payload。
天融信阿尔法实验室
2020-06-15 10:30:02
425046
次阅读
5
漏洞分析
V8 Bug Hunting 之 JS 类型对象的内存布局总结
漏洞分析
Javascript
在设置好JS调试环境后,现在就可以使用V8了。我想要看的第一件事是各种JS类型在内存中的表现方式,JS类型分为两大类:基本类型(即数字,字符串,布尔…)和对象,我们来看看这两个类别。
0xbird
2019-09-04 16:15:55
598153
次阅读
xss
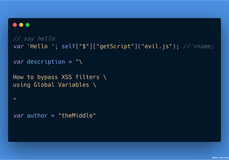
看我如何利用JavaScript全局变量绕过XSS过滤器
xss
Web安全
Javascript
接下来,我们将讨论利用反射型或存储型XSS漏洞的各种可能性,并绕过我们与目标站点之间的XSS过滤器或防火墙。而在我们看来,其中一种最为有效的绕过方法就是利用类似self、document、this、top或window这样的全局变量。
WisFree
2019-06-13 11:30:09
711334
次阅读
加载更多
热门标签
安全资讯
安全知识
网络攻击
漏洞情报
安全热点
行业资讯
恶意软件
网络安全热点
招聘
漏洞分析
漏洞
安全活动
每日安全热点
活动
CTF
Web安全
安全头条
数据泄露
网络安全
漏洞预警
热门推荐

 投稿